Les attaques DDoS représentent aujourd’hui une menace particulièrement préoccupante pour les entreprises françaises. En saturant les infrastructures en ligne via des centaines de milliers, voire des millions de requêtes simultanées, ces cyberattaques massives provoquent une paralysie complète des services. Alors que la sophistication des techniques ne cesse de progresser, touchant désormais les objets connectés du quotidien, la question de la protection contre DDoS devient centrale. Adapter les stratégies de cybersécurité est devenu indispensable pour assurer la continuité des activités dans un contexte numérique toujours plus exposé.
L’article en bref
Les attaques DDoS représentent un risque grandissant pour les entreprises françaises, paralysant leurs réseaux et serveurs. Comprendre leur fonctionnement et adopter des solutions adaptées est essentiel pour limiter leur impact.
- Menace grandissante : Les attaques DDoS exploitent les objets connectés pour saturer les infrastructures.
- Mécanismes sophistiqués : Les attaques ciblent désormais la couche applicative avec des requêtes légitimes.
- Protection efficace : Une architecture redondante et la mitigation opérateur sont indispensables.
- Impact direct : Ces cyberattaques provoquent une paralysie immédiate des services numériques.
Comprendre et anticiper les attaques DDoS est la clé pour renforcer la résilience des entreprises françaises face à cette menace informatique.
Comment la paralysie réseau frappe les entreprises françaises par les attaques DDoS
Le vrai enjeu des attaques DDoS est la saturation brutale des ressources réseau et serveurs. Ces cyberattaques massives exploitent ce qu’on appelle les botnets, des millions d’appareils compromis — souvent à l’insu de leurs propriétaires. Ces « petites mains », depuis des box internet jusqu’aux objets connectés domestiques, alimentent ce trafic malveillant. Le résultat : un dépassement des capacités techniques indispensables pour répondre aux utilisateurs légitimes, provoquant ainsi l’indisponibilité de services essentiels pour l’activité.
Une PME bordelaise, par exemple, a récemment subi une attaque DDoS qui a paralysé son accès au cloud et à ses outils métiers pendant plus de 24 heures. Le temps que les équipes IT identifient l’attaque, le serveur était déjà saturé, causant un arrêt complet de la production.
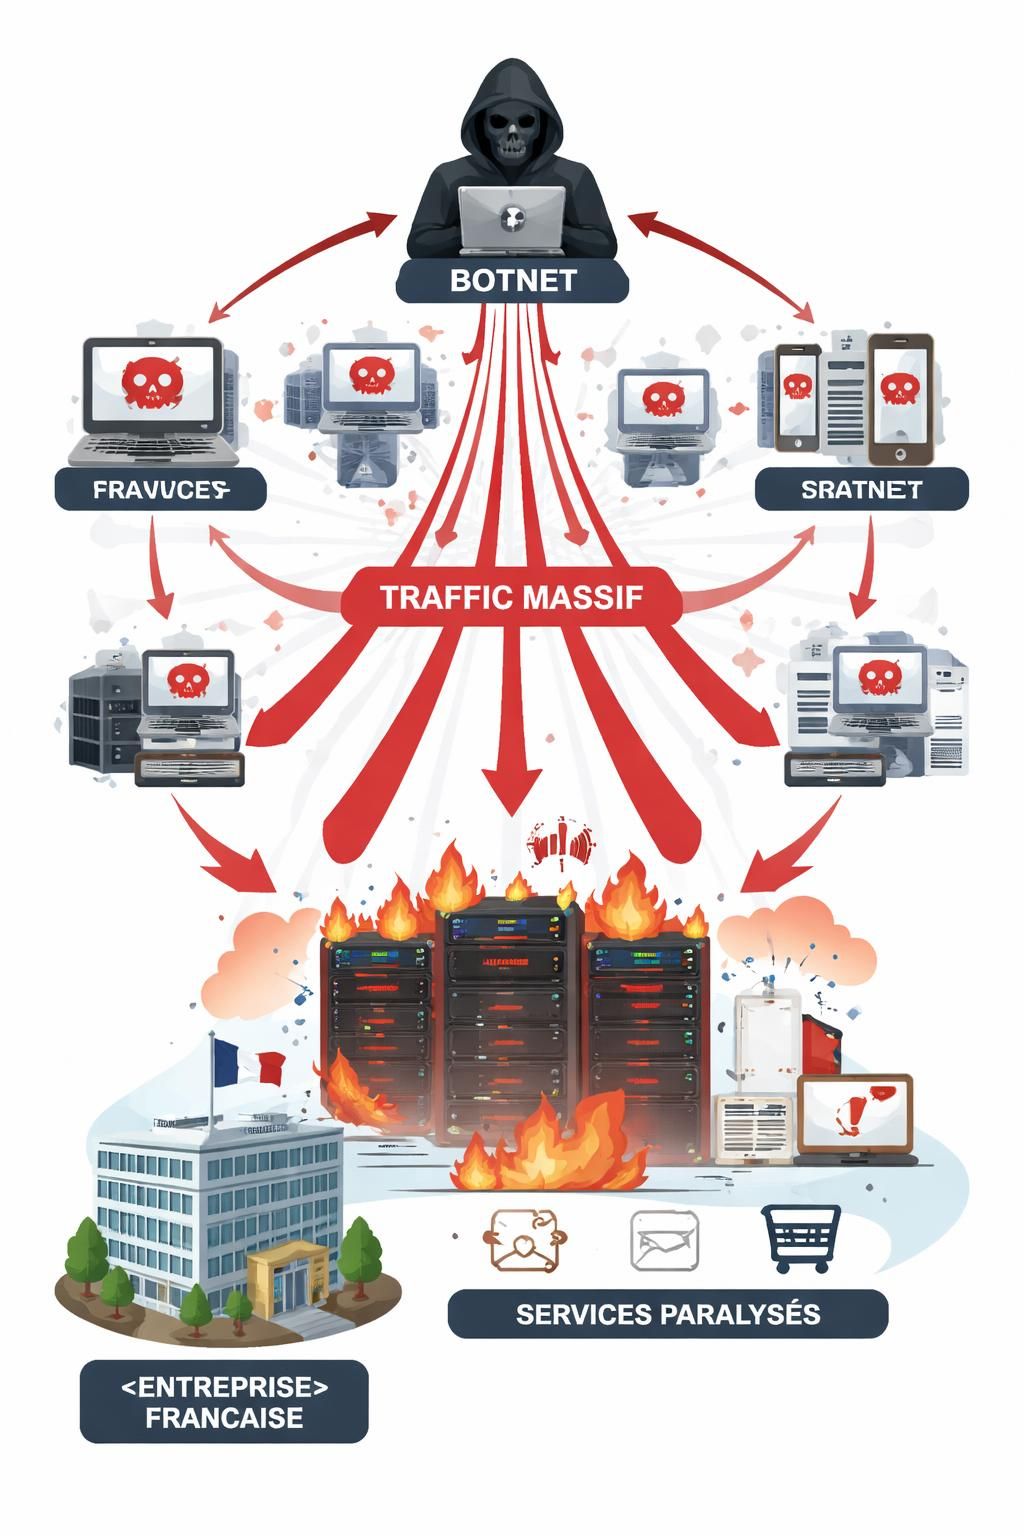
Comprendre les différents types d’attaques DDoS qui affectent les infrastructures
Les attaques DDoS se déclinent en plusieurs familles, chacune visant une couche spécifique des systèmes :
- Attaques volumétriques : Inondation massive de trafic sur la bande passante, empêchant l’accès internet.
- Attaques protocolaires : Saturation des équipements réseau (firewalls, routeurs) via l’exploitation des limites techniques.
- Attaques applicatives : Envoi de requêtes légitimes en masse pour épuiser la capacité de traitement des serveurs.
Il faut bien saisir que les attaques appliquées sur la couche 7 (application) représentent la menace la plus difficile à détecter et à filtrer, car le trafic ressemble à un usage normal. La nouveauté réside dans ces attaques ciblées et plus intelligentes, qui s’adaptent en temps réel aux défenses mises en place.
Protéger efficacement les infrastructures françaises face aux attaques DDoS
À l’heure actuelle, la protection contre DDoS ne peut plus être envisagée à travers une seule solution. La redondance des accès internet, l’équipement réseau à fort débit et la collaboration avec les opérateurs intégrant des scrubbing centers restent indispensables. Ces centres de nettoyage analysent le trafic en temps réel pour filtrer les flux malveillants tout en conservant les accès légitimes.
Au-delà de l’infrastructure, la supervision continue et la mise en place de protocoles de détection précoce permettent d’engager rapidement une réponse adaptée. Une PME française ayant intégré ces mécanismes chez un prestataire spécialisé a ainsi réduit son temps d’indisponibilité d’une attaque DDoS à moins de 30 minutes.
Dans cette logique, agir en amont grâce à un audit cybersécurité est essentiel. Il permet de cartographier les points faibles, d’évaluer la résilience et de définir une stratégie de mitigation adaptée à son environnement.
Liste des bonnes pratiques pour renforcer la cybersécurité contre les attaques DDoS
- Redondance des liens Internet : Opter pour plusieurs opérateurs pour éviter un point de défaillance unique.
- Dimensionnement technique : S’équiper avec des équipements réseau robustes et évolutifs.
- Collaborer avec un opérateur proposant une mitigation DDoS avancée.
- Supervision continue : Mettre en place des outils de détection comportementale en temps réel.
- Formation et sensibilisation : Préparer les équipes à réagir rapidement aux incidents.
Le rôle clé de l’intelligence artificielle dans l’évolution des cyberattaques DDoS
L’intelligence artificielle est une arme à double tranchant. D’un côté, elle permet aux équipes de sécurité d’optimiser leurs outils pour une détection rapide et une réponse automatisée. De l’autre, les pirates s’en servent pour générer des attaques plus sophistiquées. L’IA permet, par exemple, de coder des scripts d’attaque sur mesure, rendant accessibles des cyberattaques de haut niveau même aux profils moins expérimentés.
Ce phénomène accélère une course aux armements numériques intense entre acteurs légitimes et malveillants. Les entreprises doivent ainsi intégrer cette donnée dans leurs plans de cybersécurité pour anticiper d’éventuelles menaces plus élaborées.
Comparatif des solutions anti-DDoS les plus adaptées aux PME françaises
| Solution | Avantages | Limites | Recommandation |
|---|---|---|---|
| Mitigation opérateur (scrubbing center) | Traitement du trafic en amont, réduit la charge locale | Peut être coûteux, dépendant du contrat fournisseur | Indispensable pour PME avec flux critiques |
| Firewall et IDS/IPS | Première ligne de défense, analyse approfondie du trafic | Peu efficace face aux attaques volumétriques massives | Complémentaire, à intégrer dans une architecture globale |
| Services cloud anti-DDoS | Scalabilité, couverture globale, souvent facile à déployer | Risque d’indisponibilité collatérale si le prestataire est attaqué | Recommandé pour applications web publiques |
| Surveillance et réaction automatisée (SOAR) | Réponse rapide, réduit les erreurs humaines | Nécessite une configuration avancée | Idéal pour entreprises avec équipes IT dédiées |
En associant plusieurs solutions, une PME peut atteindre un niveau de cybersécurité renforcée contre les attaques DDoS, limitant les impacts sur la disponibilité de ses services et la confiance client.
Ces attaques massives démontrent aussi la nécessité de maîtriser non seulement ses propres infrastructures mais aussi celles de ses partenaires. Une dépendance non évaluée peut se traduire par des interruptions d’activité sévères, même si l’entreprise elle-même n’est pas directement ciblée.
Il devient donc crucial de s’appuyer sur un diagnostic global et des prestations adaptées, comme celles proposées par des spécialistes de la cybersécurité, pour s’assurer d’une protection complète et évolutive.
Qu’est-ce qu’une attaque DDoS ?
Une attaque DDoS vise à désorganiser l’accès à un service en saturant les ressources numériques à coup de millions de requêtes simultanées venues de sources distribuées. Cela rend le service indisponible sans infecter ou voler les données.
Pourquoi les PME sont-elles particulièrement exposées aux attaques DDoS ?
Parce qu’elles dépendent souvent d’une connectivité Internet unique et utilisent des services cloud ou applicatifs accessibles en ligne, sans redondance suffisante, elles sont vulnérables à la surcharge massive provoquée par les attaques.
Comment détecter une attaque DDoS en cours ?
Un ralentissement brutal et localisé de la connexion Internet à des heures précises, sans cause évidente, est un signal. La supervision en continu et les outils de détection comportementale aident à qualifier rapidement l’attaque.
Quels sont les mécanismes de protection les plus efficaces ?
La redondance des accès, un dimensionnement réseau adapté, la mitigation opérateur via scrubbing centers, ainsi qu’une supervision continue pour une réaction rapide constituent les piliers de la défense.
Une attaque DDoS peut-elle masquer une autre cyberattaque ?
Oui. Elle sert parfois de diversion pendant qu’une autre attaque ciblée (ransomware, exfiltration de données) se produit. Il est donc crucial de surveiller simultanément l’ensemble du système d’information.


