Dans un contexte où la sécurité des réseaux est devenue un enjeu majeur pour les entreprises, le protocole IPSec s’impose toujours comme un pilier incontournable. En sécurisant le transfert des données au niveau de la couche réseau, il permet de garantir la confidentialité, l’intégrité et l’authentification des échanges, tout en s’adaptant aux besoins variés des environnements professionnels. Que ce soit pour connecter des sites distants ou sécuriser les accès à distance via VPN, IPSec contribue à créer des tunnels sécurisés indispensables à la protection des réseaux privés et à la gouvernance cyber efficace.
L’article en bref
IPSec reste une norme clé pour la sécurité réseau, assurant un cryptage fiable et une authentification robuste au sein des VPN et autres infrastructure réseaux.
- Confidentialité et intégrité garanties : IPsec protège efficacement toutes les données transmises sur les réseaux IP
- Architecture modulaire performante : IKE, AH, ESP collaborent pour sécuriser tunnels et échanges
- Modes adaptés aux besoins : transport et tunnel s’adaptent aux scénarios de VPN et communications internes
- Maîtrise des risques et conformité : essentiel pour répondre aux normes comme RGPD, NIS2 et DORA
Un protocole mature et robuste qui reste indispensable à toute stratégie de cyberdéfense moderne.
Les fondamentaux du protocole IPSec pour sécuriser vos réseaux
IPSec, ou Internet Protocol Security, a été conçu pour assurer la sécurité des communications au niveau de la couche réseau (couche 3 du modèle OSI). Ce positionnement offre un avantage clé : la protection du trafic IP est transparente pour les applications et les utilisateurs. Concrètement, il ne demande aucune modification des logiciels métiers pour chiffrer, authentifier et contrôler l’intégrité des flux transitant entre équipements réseaux comme routeurs ou firewalls.
Cette capacité à sécuriser un réseau entier sur la base d’un protocole standardisé fait d’IPSec un levier efficace pour les entreprises souhaitant protéger tout type de données, qu’il s’agisse d’e-mails, de fichiers sensibles ou de communications stratégiques. En sécurisant les flux réseau à ce niveau, les risques d’interception malveillante ou de modification frauduleuse sont considérablement réduits, constituant ainsi une brique essentielle dans la défense contre les cyberattaques.
Pourquoi IPsec est-il encore incontournable en 2026 ?
Face à la sophistication des cybermenaces, la simplicité d’intégration et la robustesse du protocole IPSec en font un choix privilégié. Le protocole repose sur des mécanismes éprouvés de cryptage et d’authentification, notamment avec des algorithmes modernes comme AES et SHA-2. Par ailleurs, la gestion automatisée des clés via IKEv2 facilite le déploiement sécurisé des connexions VPN, tout en garantissant mobilité et résilience des utilisateurs.
Au-delà de la technique, IPSec s’intègre parfaitement dans les démarches de gouvernance et conformité. Le protocole aide à répondre aux exigences règlementaires telles que RGPD, NIS2 ou DORA, en assurant une protection constante et fiable des données sensibles échangées entre les systèmes et partenaires. Cette double capacité technique et stratégique justifie pleinement son maintien dans les architectures réseaux, même à l’ère des nouvelles technologies et méthodes de sécurisation.
Les trois piliers de la sécurité assurés par IPSec
| Service de sécurité | Description | Bénéfices concrets |
|---|---|---|
| Confidentialité | Chiffrement des données avec des algorithmes puissants (ex. AES) | Empêche l’interception et la lecture des données sensibles par des tiers non autorisés |
| Intégrité et authentification | Validation que les paquets ne sont pas modifiés et authentification de la source via des codes MAC | Garantit que les données reçues sont intègres et proviennent bien de la source légitime |
| Protection anti-rejeu | Identification unique des paquets pour empêcher leur réutilisation frauduleuse | Évite les attaques consistant à rejouer ou dupliquer des paquets légitimes |
Composants essentiels : AH, ESP et IKE pour un réseau sécurisé
Comprendre les principaux éléments qui composent le protocole IPSec est indispensable pour maîtriser sa mise en œuvre. Trois protocoles complémentaires travaillent ensemble pour construire un environnement sécurisé :
- Authentication Header (AH) : Vérifie l’authenticité des paquets et leur intégrité, mais ne chiffre pas les données. Limité par son incompatibilité avec le NAT.
- Encapsulating Security Payload (ESP) : Le plus utilisé, il combine chiffrement de la charge utile, authentification, et protections anti-rejeu, garantissant ainsi la confidentialité et l’intégrité.
- Internet Key Exchange (IKE), en particulier IKEv2: Automatise la négociation des clés et la gestion des Security Associations (SA), simplifiant et renforçant la mise en place des connexions sécurisées.
En pratique, IKEv2 apporte des améliorations significatives comparé à son prédécesseur, notamment une connexion plus rapide, une meilleure prise en charge de la mobilité avec le protocole MOBIKE, et une sécurité renforcée.
Modes pratiques d’IPSec : transport et tunnel
Le choix du mode de fonctionnement d’IPSec dépend des objectifs visés. Le mode transport chiffre uniquement la charge utile, laissant les en-têtes IP visibles, adapté aux communications directes entre machines.
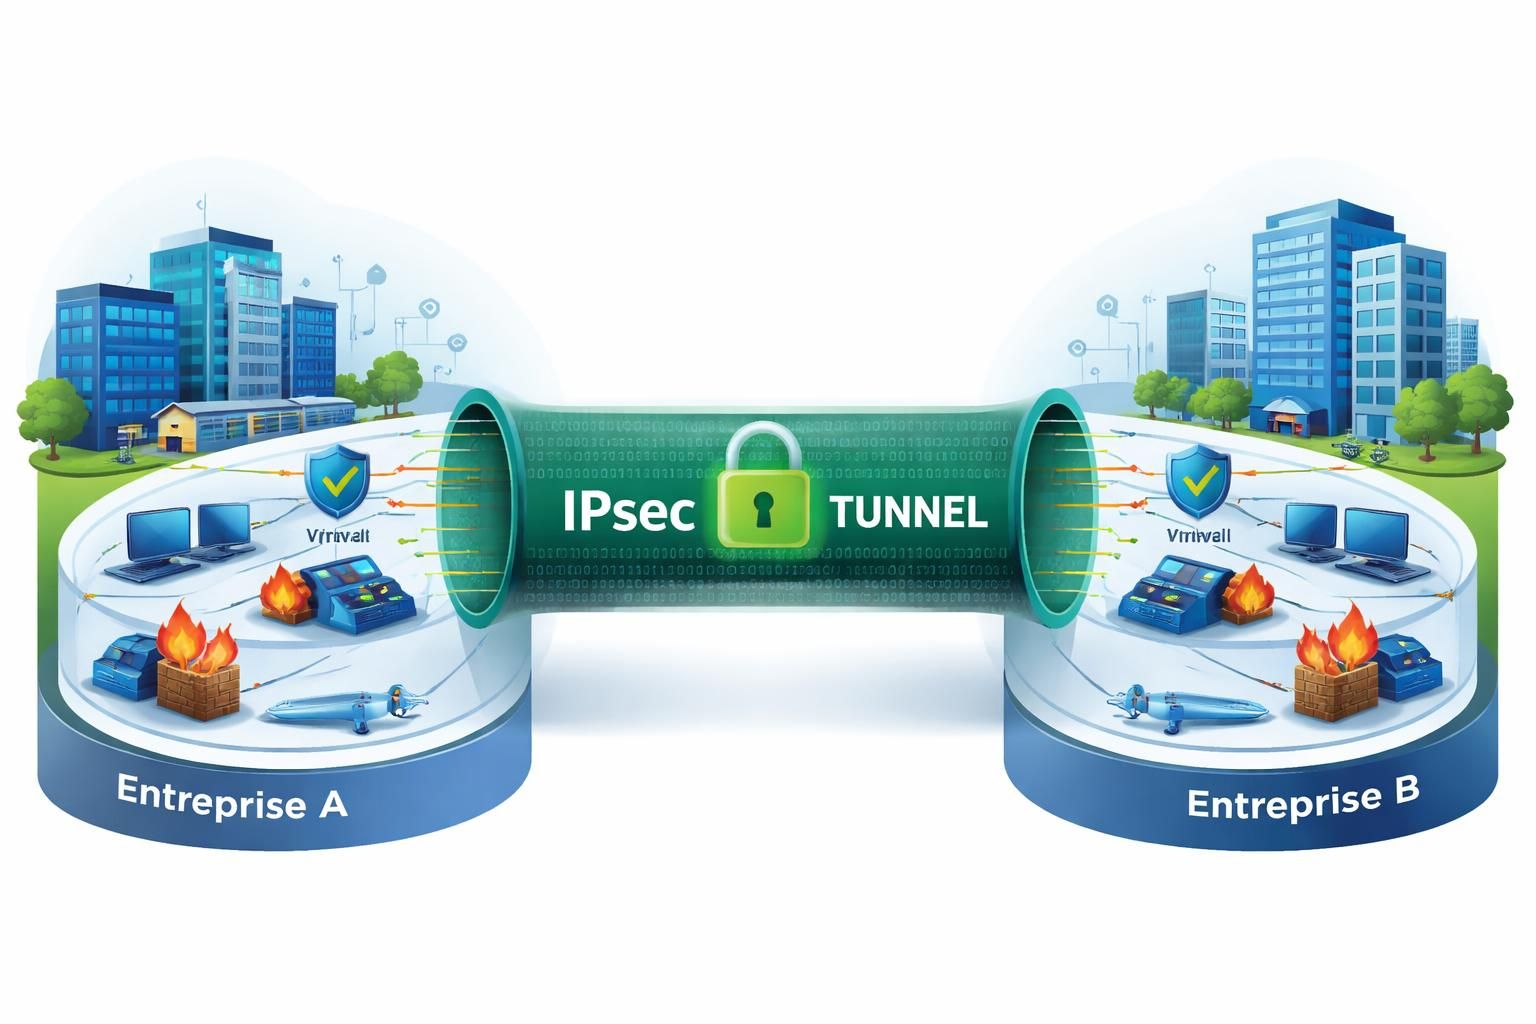
En revanche, le mode tunnel encapsule entièrement le paquet IP, permettant la création de VPN site à site ou l’accès sécurisé à distance. Ce dernier mode est la base des tunnels VPN privés qui offrent une protection renforcée et masquent les adresses des machines source et destination, outil privilégié des entreprises pour connecter leurs sites distants en toute sécurité.
IPSec dans la stratégie cybersecurity : cas d’usage et bonnes pratiques
IPSec joue un rôle clé au cœur des stratégies de gestion des risques et de continuité d’activité.
- VPN accès distant : télétravailleurs et collaborateurs nomades bénéficient d’une connexion sécurisée vers le réseau interne grâce à un tunnel IPsec.
- VPN site à site : relie plusieurs sites distants via Internet avec un tunnel chiffré permanent, une alternative économique aux connexions dédiées.
- Protection LAN : en mode transport pour sécuriser les échanges sensibles entre serveurs ou applications critiques, participant à une architecture en « zero trust ».
- Sécurisation ciblée : application granulaire de règles IPSec pour chiffrer uniquement certains flux d’applications, réduisant la charge sur les équipements.
La complexité technique de la configuration IPSec implique de maîtriser les algorithmes, les clés et les politiques de sécurités associées, sans oublier l’importance des mises à jour régulières. Une gouvernance adaptée, intégrant l’audit et la conformité réglementaire, optimise la fiabilité des protections.
Ce tutoriel pratique explique précisément comment déployer un VPN IPsec et configure les paramètres essentiels pour sécuriser un réseau.
Une vidéo dédiée à IKEv2, illustrant ses avantages en termes de rapidité, robustesse et mobilité au sein des VPN modernes.
Guide synthétique pour comprendre les choix techniques IPSec
| Aspect | Description | Recommandations 2026 |
|---|---|---|
| Algorithmes de cryptage | AES (Advanced Encryption Standard) avec clés 256 bits est la référence; 3DES et DES sont obsolètes | Utiliser AES-256 ou versions supérieures uniquement |
| Algorithmes de hachage | SHA-2 est recommandé, SHA-1 et MD5 déconseillés pour garantir intégrité et authentification | Préférer SHA-256 ou plus |
| Modes de fonctionnement | Transport pour sécuriser communication hôte à hôte; tunnel pour VPN site à site ou accès distant | Privilégier tunnel pour la majorité des usages |
| Gestion des clés | IKEv2 automatise et sécurise la négociation des clés | Déployer IKEv2 pour sa robustesse et sa simplicité |
Questions fréquentes sur le protocole IPSec
Quelles différences entre IPSec et SSL/TLS ?
IPSec sécurise la couche réseau (tout le trafic IP de manière transparente), tandis que SSL/TLS protège la couche application, souvent utilisée sur HTTPS pour sécuriser des applications spécifiques. IPSec est plus complexe mais plus global dans sa protection.
IPSec est-il vulnérable ?
IPSec est robuste et mature, mais dépend strictement d’une bonne configuration et de la gestion des clés. Les failles proviennent souvent d’erreurs humaines ou de versions obsolètes.
Que signifie NAT-Traversal ?
Le NAT-Traversal (NAT-T) est une fonctionnalité qui permet à IPsec de fonctionner même lorsque des équipements modifient les adresses IP, en encapsulant les paquets dans UDP pour traverser les réseaux avec NAT.
Pourquoi privilégier IKEv2 ?
IKEv2 réduit la latence de la connexion, améliore la sécurité, et gère la mobilité, notamment avec le protocole MOBIKE, essentiel pour les travailleurs mobiles.
IPSec peut-il sécuriser des flux à l’intérieur du réseau local ?
Oui. En mode transport, IPSec sécurise les communications sensibles au sein du réseau d’entreprise, renforçant les stratégies zero trust et limitant les mouvements latéraux d’attaquants.


