Dans un contexte où la sécurisation en ligne devient incontournable, Certbot s’impose comme un outil clé pour garantir une connexion sécurisée avec HTTPS à moindre coût. Ce petit utilitaire open-source simplifie l’installation et la gestion des certificats SSL/TLS gratuits délivrés par Let’s Encrypt, notamment en automatisant leur renouvellement. Accessible sur la plupart des serveurs Linux avec un minimum de confort en ligne de commande, Certbot répond aux attentes des PME et développeurs soucieux d’une sécurité web efficace sans complexité inutile. Ce guide détaille l’installation, la configuration, et les bonnes pratiques autour du protocole TLS pour un site sécurisé et conforme aux exigences actuelles.
L’article en bref
Certbot facilite la sécurisation gratuite des sites web en créant et renouvelant automatiquement des certificats SSL grâce à Let’s Encrypt. Son utilisation simplifie la mise en œuvre du protocole TLS et améliore la confiance des utilisateurs via HTTPS.
- Premiers pas avec Certbot : Installation simple et rapide sous Linux avec apt
- Création de certificat SSL gratuit : Commandes dédiées pour Nginx et Apache en 4096 bits
- Activation HTTPS efficace : Configuration serveur manuelle pour une sécurité renforcée
- Optimisation TLS et HSTS : Conseils pour une politique de sécurité stricte et indexée
Maîtriser Certbot c’est s’assurer une sécurité web moderne et conforme aux standards sans surcoût.
Installer Certbot pour sécuriser son site web gratuitement
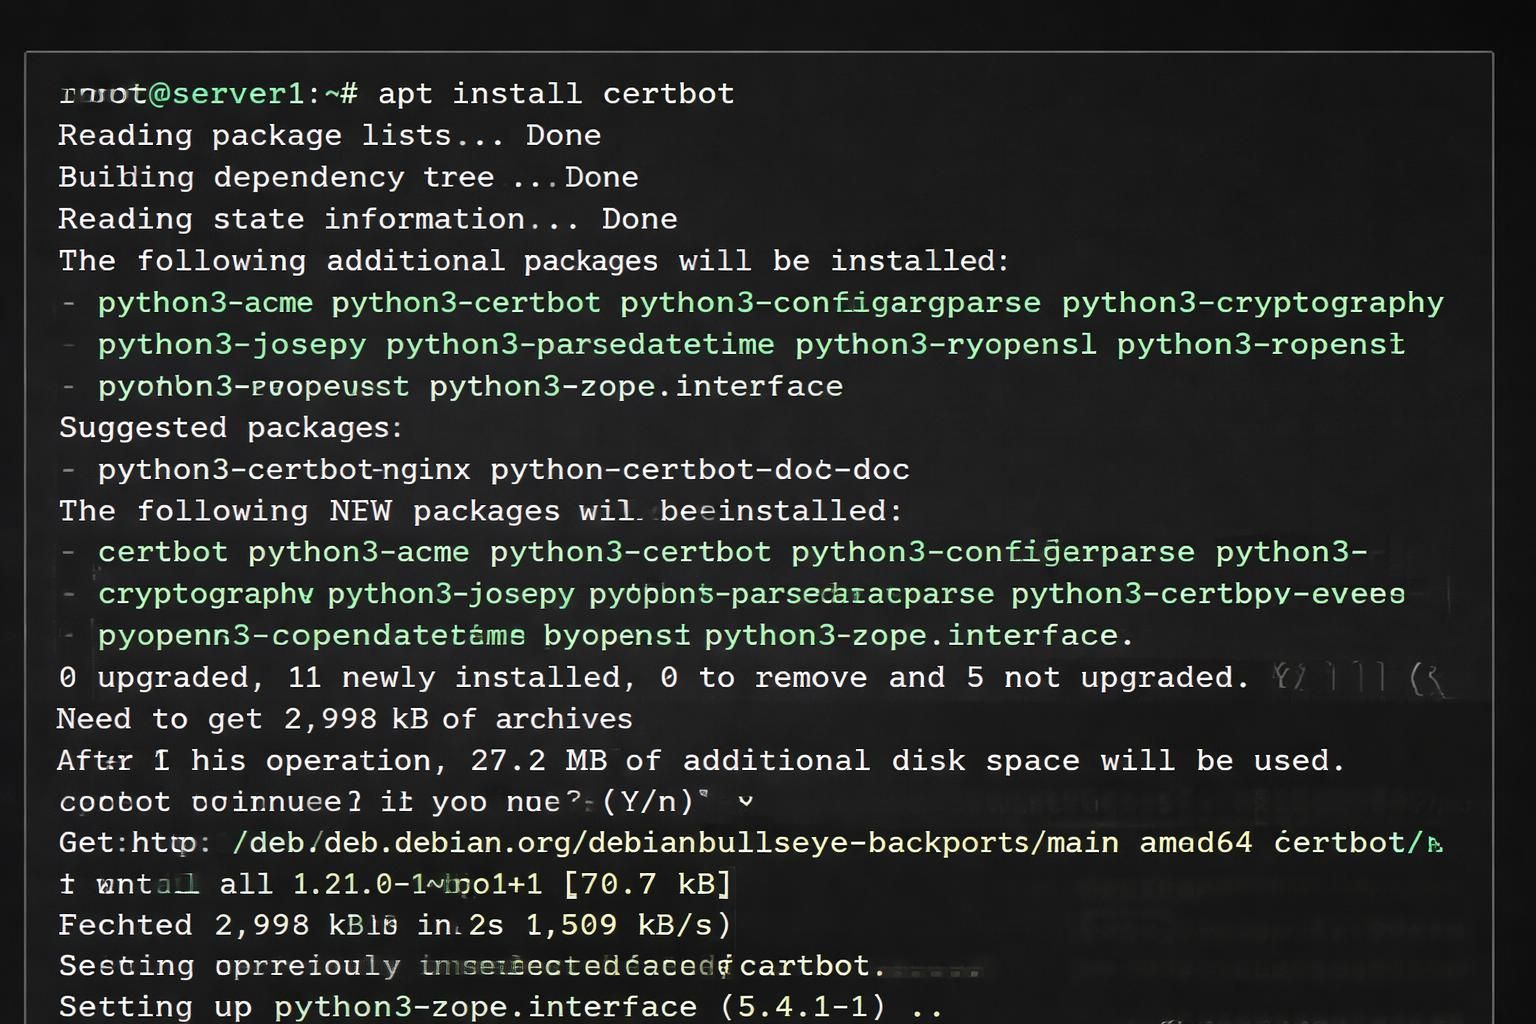
Certbot est un outil fonctionnant en ligne de commande, souvent utilisé sur des serveurs Unix-like accessibles via SSH. La maîtrise de cette interface est indispensable pour installer Certbot et en tirer pleinement parti. Contrairement à ce que recommande la documentation officielle de Let’s Encrypt avec le gestionnaire snap, l’installation par apt reste une méthode éprouvée et efficace sous Debian et Ubuntu. Elle permet d’obtenir Certbot seul ou associé aux plugins spécifiques pour Apache et Nginx, offrant une prise en charge simplifiée lors de la configuration automatique des certificats SSL/TLS.
- Installation basique :
sudo apt install certbot - Avec plugin Apache :
sudo apt install certbot python3-certbot-apache - Avec plugin Nginx :
sudo apt install certbot python3-certbot-nginx
Pourquoi un certificat SSL/TLS est fondamental pour la sécurité web
Utiliser un certificat SSL/TLS permet de chiffrer la communication entre le serveur web et le navigateur. Dans les faits, cela empêche les interceptions malveillantes et protège ainsi les données sensibles. Le protocole HTTPS, basé sur ces certificats, installe une couche de confiance essentielle pour répondre aux exigences réglementaires et aux attentes des internautes. Certbot, couplé à Let’s Encrypt, rend ces certificats accessibles gratuitement, avec un renouvellement automatique évitant toute interruption de service sécurisé.
Générer et configurer un certificat SSL gratuit avec Certbot
Une fois installée, la création d’un certificat SSL passe par une commande adaptée au serveur web utilisé. La ligne de commande inclut souvent une spécification pour la taille de la clé de chiffrement, 4096 bits étant recommandée pour une meilleure robustesse. L’outil pose ensuite des questions sur l’adresse e-mail pour les notifications et les domaines à sécuriser, incluant systématiquement la version avec et sans www. Sur un serveur Nginx ou Apache, les plugins dédiés facilitent l’intégration avec les fichiers de configuration sans recourir à des modifications manuelles complexes.
| Commande Certbot | Description |
|---|---|
certbot certonly --rsa-key-size 4096 --nginx |
Créer un certificat SSL sur Nginx avec une clé 4096 bits |
certbot certonly --rsa-key-size 4096 --apache |
Créer un certificat SSL sur Apache avec une clé 4096 bits |
Prise en main pratique après génération du certificat
Les certificats sont stockés par défaut dans /etc/letsencrypt/live/. Beaucoup choisissent de configurer manuellement leurs virtual hosts pour maintenir une architecture propre et maîtrisée. Par exemple, sur Nginx, il faudra modifier le bloc sur le port 80 pour y ajouter une redirection permanente vers HTTPS, puis sécuriser le port 443 avec les chemins exacts des certificats. Ce travail, bien que technique, garantit une base solide pour une sécurité renforcée. Sur Apache, un schéma similaire s’applique, notamment via des directives SSL et une redirection HTTP-HTTPS configurée.
Refiner la sécurité TLS et améliorer la configuration serveur
Au-delà de l’installation du certificat, renforcer la configuration TLS est indispensable. Cela passe par l’acceptation des protocoles TLSv1.2 et TLSv1.3, tout en excluant les versions obsolètes comme TLS 1.0 et 1.1 pour coller aux standards actuels. Sur Nginx, cela se traduit par des directives précises dans nginx.conf et les fichiers liés dans /etc/letsencrypt. L’activation du HSTS (HTTP Strict Transport Security) vient compléter la stratégie en indiquant aux navigateurs de ne communiquer qu’en HTTPS, renforçant ainsi la posture de sécurité du site.
La modification des fichiers avec des commandes et chemins clairs assure que la configuration restera conforme aux audits de sécurité, notamment ceux proposés par des outils comme ssllabs. Cette étape requiert une gestion vigilante des certificats mais est simplifiée grâce à la régularité du renouvellement automatique assuré par Certbot.
Les étapes clés pour activer HSTS
- Modifier le virtual host pour inclure le header Strict-Transport-Security
- Définir une durée longue (exemple : 31536000 secondes) pour la directive max-age
- Inclure l’option preload pour un préchargement dans les navigateurs compatibles
- S’inscrire sur la liste officielle HSTS preload pour bénéficier de l’accélération
Certification avancée : wildcard et CAA pour un contrôle renforcé
Certbot permet également de générer des certificats wildcard, utiles pour sécuriser plusieurs sous-domaines avec un seul certificat. Cela nécessite cependant une validation DNS, impliquant la gestion des credentials de votre fournisseur DNS. La sécurité passe alors aussi par l’ajout d’enregistrements CAA dans la zone DNS de votre domaine, définissant explicitement quelles autorités de certification sont autorisées à émettre des certificats. Cela empêche les émissions frauduleuses et complète la boucle sur une posture sécuritaire robuste.
| Type de certificat | Usage | Validation nécessaire |
|---|---|---|
| Standard | Un ou plusieurs domaines simples | Validation HTTP ou DNS |
| Wildcard | Sous-domaines multipliés (*.exemple.com) | Validation DNS obligatoire |
Liste des étapes essentielles pour une installation réussie
- Pré-requis : Accès SSH avec droits sudo sur un serveur accessible sur le port 80
- Installation : Utiliser apt pour installer Certbot et plugins selon le serveur
- Création du certificat : Utiliser la commande adaptée à Nginx ou Apache avec clé 4096 bits
- Configuration serveur : Modifier les virtual hosts pour redirection HTTP vers HTTPS et déclarer les certificats
- Optimisation TLS : Limiter TLS aux versions 1.2 et 1.3, activer HSTS avec directives précises
- Renouvellement automatique : Assuré en tâche de fond par Certbot
- Contrôle final : Utiliser un outil tiers en ligne pour vérifier l’état SSL du site
Ce guide pragmatique s’inscrit bien dans l’esprit d’une transformation digitale où la sécurité est autant un impératif qu’un point d’efficience. Les PME, mais aussi les développeurs indépendants, peuvent ainsi rapidement sécuriser leurs sites sans charges supplémentaires ni complexité technique excessive, ce qui est essentiel pour préserver leur activité en 2026.
Pour approfondir la gestion et la sécurisation de vos serveurs, notamment en environnement Docker, consultez également des ressources complètes sur l’administration Linux et Docker afin d’optimiser votre écosystème digital.
Quel est l’intérêt de Certbot pour un site web ?
Certbot facilite l’obtention et le renouvellement automatique de certificats SSL/TLS gratuits avec Let’s Encrypt, assurant une connexion HTTPS sécurisée sans coûts supplémentaires.
Peut-on utiliser Certbot sans avoir un site HTTP déjà en ligne ?
C’est possible avec la validation DNS, mais il est recommandé d’avoir un site accessible en HTTP sur le port 80 pour simplifier le processus avec les plugins Apache ou Nginx.
Comment assurer la pérennité du certificat SSL ?
Certbot gère automatiquement le renouvellement tous les 90 jours. Il suffit de vérifier que les tâches planifiées fonctionnent et que le serveur reste accessible aux validations.
Quelles sont les différences entre certificat standard et wildcard ?
Le certificat standard sécurise un ou plusieurs domaines spécifiques. Le wildcard couvre tous les sous-domaines d’un domaine, mais nécessite une validation DNS stricte.
Que fait le HSTS et pourquoi l’activer ?
Le HSTS force les navigateurs à utiliser uniquement HTTPS pour accéder au site, renforçant la sécurité en empêchant les connexions non-chiffrées et améliorant la note dans les audits SSL.


