Face à l’accroissement des cybermenaces et la généralisation du travail à distance, la sécurité des accès distants en entreprise se réinvente. Le Zero Trust Network Access (ZTNA) émerge comme une réponse adaptée, remplaçant progressivement les VPN traditionnels. Cette technologie impose une vérification continue et granulaire des utilisateurs et appareils, limitant drastiquement les risques liés à l’accès non autorisé. Son déploiement réfléchi et progressif, basé sur des contrôles d’accès contextuels, s’accompagne d’une expérience utilisateur fluide et d’une surveillance permanente, pour une cybersécurité en phase avec les besoins contemporains des organisations.
L’article en bref
La sécurité des accès distants, clé de la transformation digitale, se renforce grâce au ZTNA, qui impose une approche dynamique et contextuelle.
- Approche centrée sur l’identité : Mise en place d’une authentification forte avec MFA et SSO.
- Contrôle granulaire des accès : Accès limité aux applications selon le risque et la fonction.
- Surveillance continue : Analyse comportementale et suivi en temps réel des connexions.
- Expérience utilisateur optimisée : Sécurité intégrée sans entrave à la productivité.
Le ZTNA n’est pas une finalité, mais un socle essentiel pour une cybersécurité moderne et résiliente.
ZTNA et sécurité des accès distants : un nouveau paradigme pour les entreprises
Avec la multiplication des cyberattaques et la montée en puissance du télétravail, les entreprises font face à un besoin impératif de revoir leur système de sécurisation des accès distants. Contrairement aux VPN classiques, souvent permissifs, le réseau Zero Trust repose sur une logique où aucune entité n’est automatiquement digne de confiance. La validation des identités, la surveillance des appareils, et le contrôle d’accès dynamique créent un écosystème où l’accès n’est accordé qu’en fonction d’une évaluation continue des risques.
Dans les faits, cela signifie que chaque connexion se négocie en temps réel, avec prise en compte des multiples paramètres : l’état de l’appareil, l’emplacement géographique, le moment de la connexion, ou encore le comportement de l’utilisateur. Cette granularité permet d’éviter les mouvements latéraux des attaquants au sein du réseau, limitant ainsi considérablement la surface d’attaque.
Les étapes clés pour déployer efficacement le ZTNA en entreprise
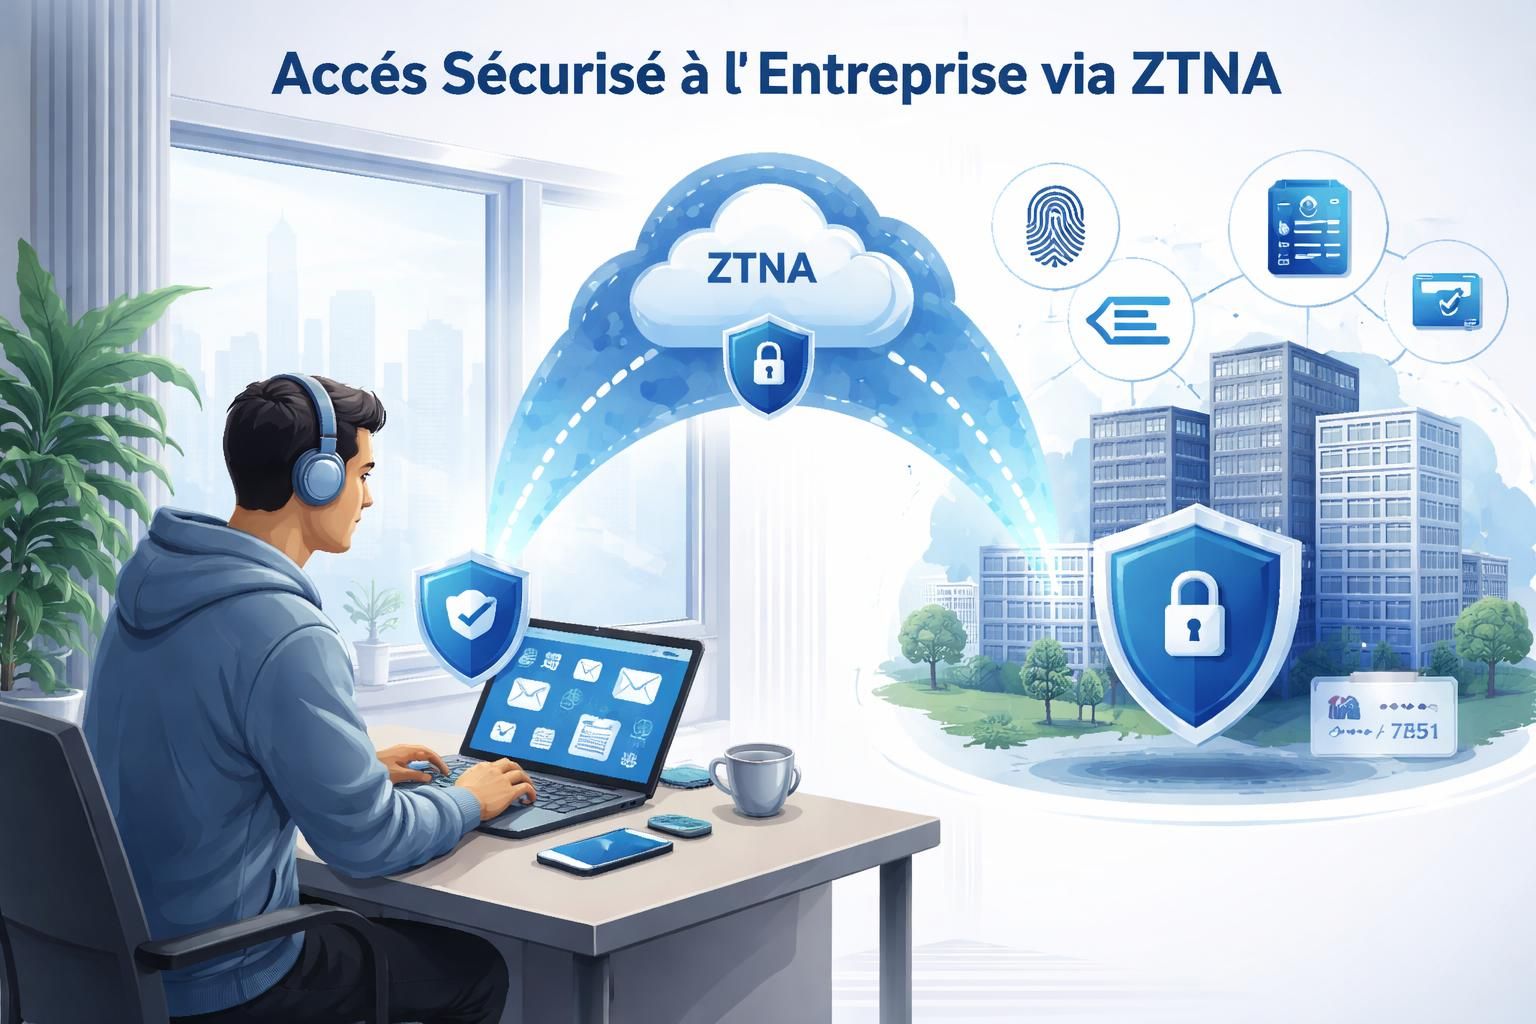
L’adoption du ZTNA ne se limite pas à un changement technique : c’est un véritable changement de stratégie. Voici les étapes concrètes à suivre pour réussir ce déploiement.
- S’aligner sur la gestion des identités : Intégrer l’authentification multifactorielle (MFA), l’authentification unique (SSO) et un contrôle d’accès basé sur les rôles (RBAC) bien définis.
- Prioriser les actifs critiques : Commencer par protéger les systèmes sensibles comme les bases de données financières, les outils de paie, ou les applications stratégiques internes.
- Mettre en place des contrôles d’accès contextuels : Appliquer des règles dynamiques prenant en compte le comportement, l’état de l’appareil, la localisation ou les heures d’accès.
- Assurer un suivi et une analyse en continu : Détecter rapidement toute anomalie et renforcer les audits pour la conformité réglementaire.
- Planifier une interface utilisateur conviviale : Minimiser les interruptions et accompagner les utilisateurs dans la transition pour maintenir la productivité.
Les pièges courants à éviter lors de l’adoption du ZTNA
Le ZTNA est une avancée majeure, mais son succès dépend du soin apporté à son implémentation. Voici les erreurs fréquentes à éviter :
- Voir le ZTNA seulement comme un VPN alternatif : il s’inscrit dans une démarche globale et ne doit pas être isolé des dispositifs de détection ou de prévention des menaces.
- Sous-estimer l’intégration : une solution mal intégrée peut fragiliser l’écosystème global de sécurité.
- Ignorer les aspects réglementaires : notamment les exigences d’audit et de gestion des données liées au RGPD et autres normes sectorielles.
- Négliger l’adhésion interne : l’appui de la direction et la formation des équipes restent déterminants pour une adoption réussie.
Privilégier la sécurité sans compromettre l’expérience utilisateur
Un défi majeur du ZTNA est de redéfinir la sécurité sans affecter la productivité. Les outils performants de ZTNA réduisent la latence et simplifient l’accès, contrairement aux VPN classiques souvent sources de frustration. La sécurité s’intègre ainsi de façon fluide dans le quotidien des collaborateurs. L’enjeu est d’éviter les interruptions fréquentes, en proposant des méthodes d’authentification cohérentes et adaptées aux usages.
La sécurité orientée données et accès : un équilibre à maîtriser
| Aspect | VPN traditionnel | ZTNA |
|---|---|---|
| Modèle de confiance | Confiance implicite après connexion | Confiance jamais accordée sans vérification |
| Contrôle des accès | Accès réseau étendu | Accès spécifique par application |
| Gestion des identités | Souvent limitée | Authentification multifactorielle en continu |
| Surveillance | Moins systématique | Analyse comportementale et audit permanent |
| Adaptation au travail à distance | Peu flexible | Conçu pour une main-d’œuvre distribuée |
Un levier stratégique pour renforcer la cybersécurité globale
Le vrai enjeu du ZTNA dépasse la simple sécurisation des accès distants. Il s’intègre dans une politique globale de cybersécurité qui valorise la réduction des surfaces d’attaque et l’adaptabilité face aux menaces évolutives. En limitant strictement les droits d’accès et en instaurant une vérification continue, les organisations gagnent en résilience. Exemple concret : une PME ayant adopté un ZTNA a réduit de 60 % son risque d’incident lié aux accès distants.
L’intégration réussie du ZTNA repose aussi sur le choix d’un partenaire adapté, capable d’accompagner les équipes tout au long de cette transformation. Au-delà de la technologie, il s’agit d’aligner les objectifs de sécurité avec les besoins métier pour garantir une adoption pérenne et efficace.
Qu’est-ce que le ZTNA et en quoi diffère-t-il du VPN ?
Le ZTNA est une technologie de sécurité qui ne fait confiance à aucune entité sans vérification continue, contrairement au VPN traditionnel qui accorde un accès plus large après une simple connexion.
Quels sont les principaux avantages du ZTNA pour une entreprise ?
Le ZTNA offre une sécurité renforcée, un contrôle précis des accès, une surface d’attaque réduite, et une meilleure adaptation au travail à distance.
Comment le ZTNA améliore-t-il l’expérience utilisateur ?
En intégrant la sécurité de manière fluide, le ZTNA minimise les interruptions et réduit la latence par rapport aux VPN traditionnels, facilitant ainsi le travail des collaborateurs.
Quels sont les pièges à éviter lors du déploiement du ZTNA ?
Il faut éviter de considérer le ZTNA comme un simple substitut de VPN, sous-estimer l’intégration dans l’écosystème, ignorer les réglementations et ne pas sensibiliser les équipes.


